Cybersécurité
Objectifs de la formation
À l'issue de cette formation, les participants seront capables de :
Comprendre les enjeux de la sécurité informatique pour l'entreprise.
Identifier les principales menaces et vecteurs d'attaque (Phishing, Ransomware, etc.).
Adopter les bonnes pratiques d'hygiène numérique au quotidien.
Réagir de manière appropriée en cas de suspicion d'incident de sécurité.
Assurer la protection des données sensibles et personnelles (RGPD).
Public Cible
Travailleurs de tous les départements de l'entreprise,
membres de la direction générale,
personnel administratif et de soutien, assurant le bon fonctionnement des opérations.
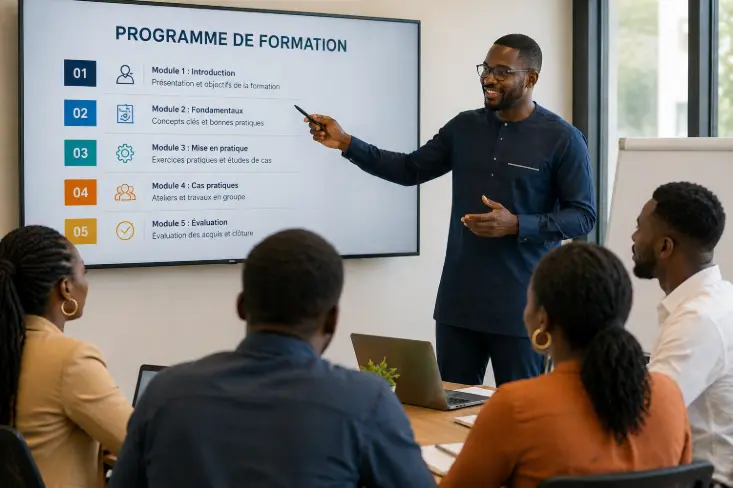
Programme de formation
Comprendre le paysage des menaces actuelles
- Les enjeux : Pourquoi l’entreprise est-elle une cible ? (Financier, espionnage, réputation).
- Typologie des attaques :
- Le Social Engineering (Ingénierie sociale) : l'humain, maillon faible ou fort ?
- Le Phishing (Hameçonnage) et le Spear-phishing.
- Les Ransomwares (Rançongiciels) : fonctionnement et conséquences.
- Démonstration : Anatomie d'une attaque par mail.
Sécuriser son environnement de travail (Hygiène Numérique)
- La gestion des identités :
- Créer des mots de passe robustes (méthode de la phrase ou du coffre-fort).
- L’importance de l’authentification à deux facteurs (2FA/MFA).
- Poste de travail et appareils mobiles :
- Verrouillage systématique, mises à jour logicielles, chiffrement.
- Les risques du Wi-Fi public et l'usage du VPN.
- Le Shadow IT : Les dangers d'utiliser des outils non approuvés par l'entreprise.
Protection des données et conformité
- Données sensibles vs Données publiques : Comment les classer et les manipuler ?
- Introduction au RGPD : Les obligations de chaque salarié en matière de données personnelles.
- Stockage et partage : Utiliser les drives sécurisés et éviter les clés USB non chiffrées.
Travail à distance et Mobilité
- Sécuriser le télétravail : Séparation des usages pro/perso sur les équipements.
- Le "Bring Your Own Device" (BYOD) : Risques et bonnes pratiques.
- Sécurité physique : Vols de matériel, regards indiscrets dans les transports (filtres de confidentialité).
Réagir face à un incident
- Détection : Quels sont les signes d'une infection ou d'un piratage ?
- Procédure d'alerte : Qui contacter ? Quels réflexes adopter (ne pas éteindre, déconnecter le réseau) ?
- Simulation : Atelier pratique "Réaction à une fraude au président".
Méthode pédagogique
Principes théoriques : Apports structurés sur les concepts clés de la sécurité des systèmes d'information (SSI) et les protocoles de défense.
Études de cas concrets : Analyse détaillée d'attaques réelles (Ransomwares célèbres, fuites de données) pour identifier les vulnérabilités exploitées.
Ateliers pratiques utilisant des outils de cybersécurité : Manipulation concrète de gestionnaires de mots de passe, configuration de clés de sécurité (Yubikey) et outils d'analyse de mails.
Scénarios de jeu de rôle et simulations : Mise en situation de "Crise Cyber" ou simulation d'une "Fraude au Président" pour tester les réflexes et la communication sous pression.
Évaluation des compétences acquises : Quiz interactif de validation des acquis (Score minimal requis) et mise en situation finale d'identification de menaces.
Attestation de réussite
Une attestation de réussite est délivrée à l’issue de la formation sous réserve de réussite au test d'acquis des connaissance.
Modalités
Durée : 2 jours (14 heures).
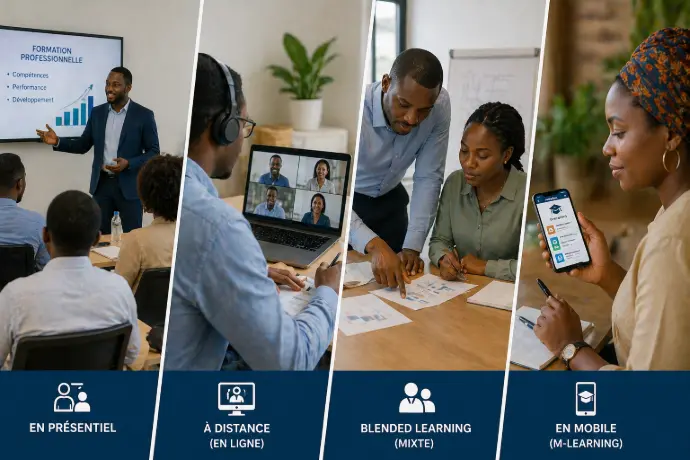
Format : Présentiel ou distanciel (classe virtuelle).
Supports : Remise d'un support pédagogique complet.
